よくある質問
はじめての方にも、
わかりやすく。
セキュリティに詳しくない方でも安心して使えるよう、登録後の流れ、ダッシュボードの見方、指摘事項への対応、有料プランについての質問をまとめました。画面の例は、実際の製品画面に架空のデモデータを表示したものです。
はじめての方へ
攻撃対象領域とは何か、評価は安全か、専門知識は必要かといった基本をまとめました。
「攻撃対象領域(アタックサーフェス)」とは何ですか?
インターネット側から見える、会社のシステムや情報の入り口の総称です。会社のドメイン名、Webサイトやメールのサーバー、サブドメイン(shop.example.co.jpなど)、証明書、メールの設定などが含まれます。
攻撃者は、まずこうした公開情報を調べて、狙いやすい入り口を探します。ZeroKaiは同じ公開情報を先に確認し、「外からどう見えているか」と「どこを直せばよいか」をお伝えします。
小さな会社でも確認する必要がありますか?
はい。攻撃の多くは会社の規模を問わず、自動化された仕組みで公開情報を広く調べ、設定の不備がある相手を見つけて行われます。たとえば、なりすましメールを防ぐ設定がない、使わなくなったサブドメインが残っている、ドメインの有効期限が近いといった状態は、小さな会社でもよく見つかります。
どれも、気づけば比較的簡単に直せるものです。まず現状を知ることが第一歩です。
評価によって、自社のWebサイトやメールに影響はありますか?
ありません。無料のパッシブ評価は、すでに公開されている情報を読むだけです。ポートスキャンやページの読み込みなど、対象のサーバーへの通信は行いません。DNSの問い合わせも公開リゾルバー経由で行うため、サーバーに負荷がかかったり、サービスが止まったりすることはありません。
問題のない調べ方ですか?他社のドメインも調べられますか?
パッシブ評価は、DNS、証明書の透明性ログ、ドメインの登録情報など、誰でも参照できる公開情報だけを使います。対象のシステムにアクセスしたり、侵入を試みたりすることはありません。
所有を確認できていないドメインを評価した場合は、カテゴリ別の件数などの概要だけを表示し、資産一覧や指摘の詳細は表示しません。また、管理権を持たないドメインの概要は、その組織から依頼を受けた評価ではありません。
セキュリティの専門知識がなくても使えますか?
使えます。ドメイン名を入力して評価を始めるだけで、結果は重要度の高い順に並びます。各指摘には、わかりやすい「概要」と具体的な「対処方法」を記載しています。
実際の修正は、Webサイトやメールを管理している担当者や委託先(ベンダー)に依頼するのが一般的です。その際の伝え方も、このページで説明しています。わからない言葉は用語集で確認できます。
脆弱性診断やペネトレーションテストの代わりになりますか?
なりません。無料のパッシブ評価は、公開情報から外部の露出を把握するものです。サーバー内部の脆弱性を検査するものではなく、システムが安全であることを証明するものでもありません。
書面による許可に基づいて対象のサーバーを検査するアクティブ評価(Tier 2)は、現在準備中です。
無料プランとダッシュボード
登録してから結果を読むまでの流れと、各画面の見方、指摘事項への対応をまとめました。
登録したあとは、どのような流れになりますか?
次の順に進みます。
- 表示名、メールアドレス、パスワードを入力してアカウントを作成します。
- 届いたメールのリンクを開き、メールアドレスを確認します。
- 組織名(会社名など)を入力して、組織を作成します。
- ダッシュボードで評価したいドメインを入力し、「評価を開始」を押します。
- 1〜2分ほどで結果が表示されます。資産一覧と指摘の詳細を見るには、ドメインの所有確認が必要です。
クレジットカードの登録は不要です。
なぜドメインの所有確認が必要なのですか?
評価結果には、どのサーバーにどんな弱点があるかといった、攻撃者にとっても役立つ情報が含まれます。そのため、資産一覧・IPアドレス・指摘の詳細は、そのドメインを管理していることを確認できた組織にだけ表示します。
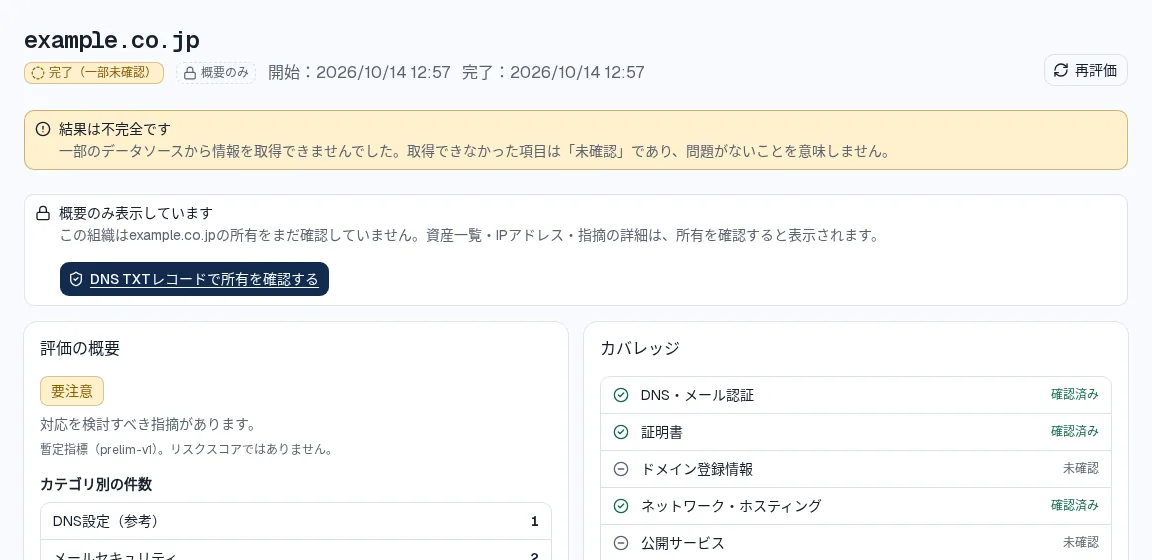
ログインに使うメールアドレスのドメインが評価するドメインと一致し、メールアドレスの確認が済んでいれば、所有は自動で確認されます。一致しない場合(Gmailなどのアドレスで登録した場合など)は、DNSのTXTレコードで確認します。確認前は、下の画面のように概要だけを表示します。
DNS TXTレコードによる所有確認の手順を教えてください。
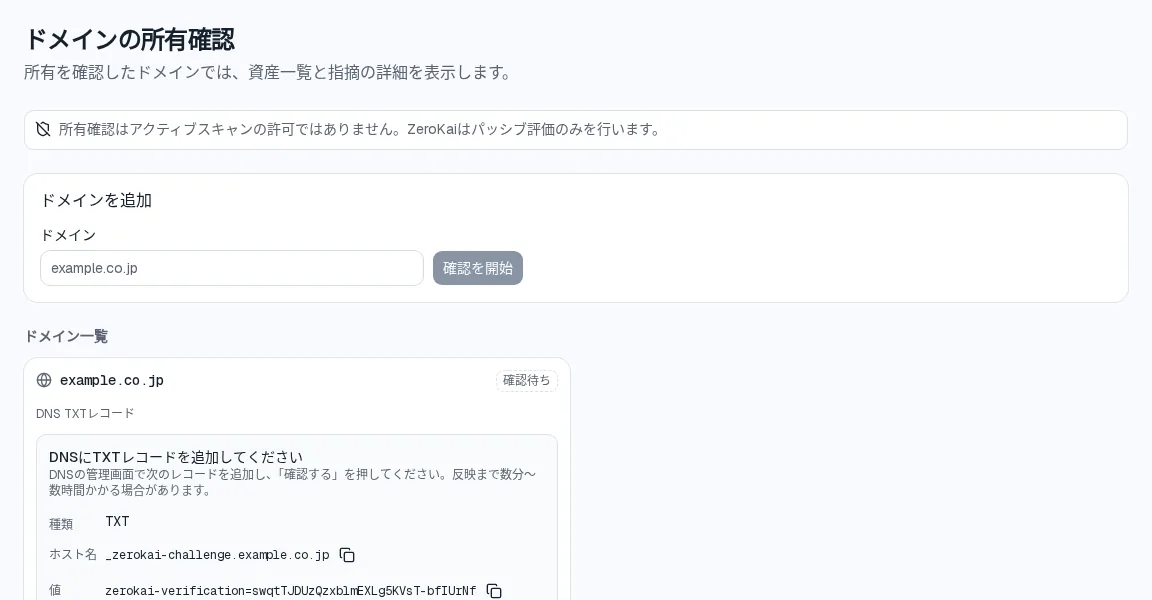
メニューの「ドメイン確認」で、次の手順で進めます。
- ドメインを入力して「確認を開始」を押します。
- 画面に表示される種類(TXT)、ホスト名(_zerokai-challenge.から始まる名前)、値(zerokai-verification=から始まる文字列)を、DNSの管理画面に追加します。DNSを委託先やレジストラが管理している場合は、この3つを伝えて追加を依頼してください。
- 追加後に「確認する」を押します。DNSへの反映には数分から数時間かかることがあります。見つからない場合は、時間をおいてもう一度押してください。
確認は1年間有効です。所有確認は、詳細な結果を表示するためのものです。アクティブスキャンの許可ではありません。
評価にはどのくらい時間がかかりますか?
通常は1〜2分で完了します。実行中は、データソースごとの進行状況が表示されます。
一部のデータソースが応答しなかった場合は「完了(一部未確認)」となり、取得できなかった項目は「未確認」と表示されます。時間をおいて再評価すると、取得できることがあります。
ダッシュボードには何が表示されますか?
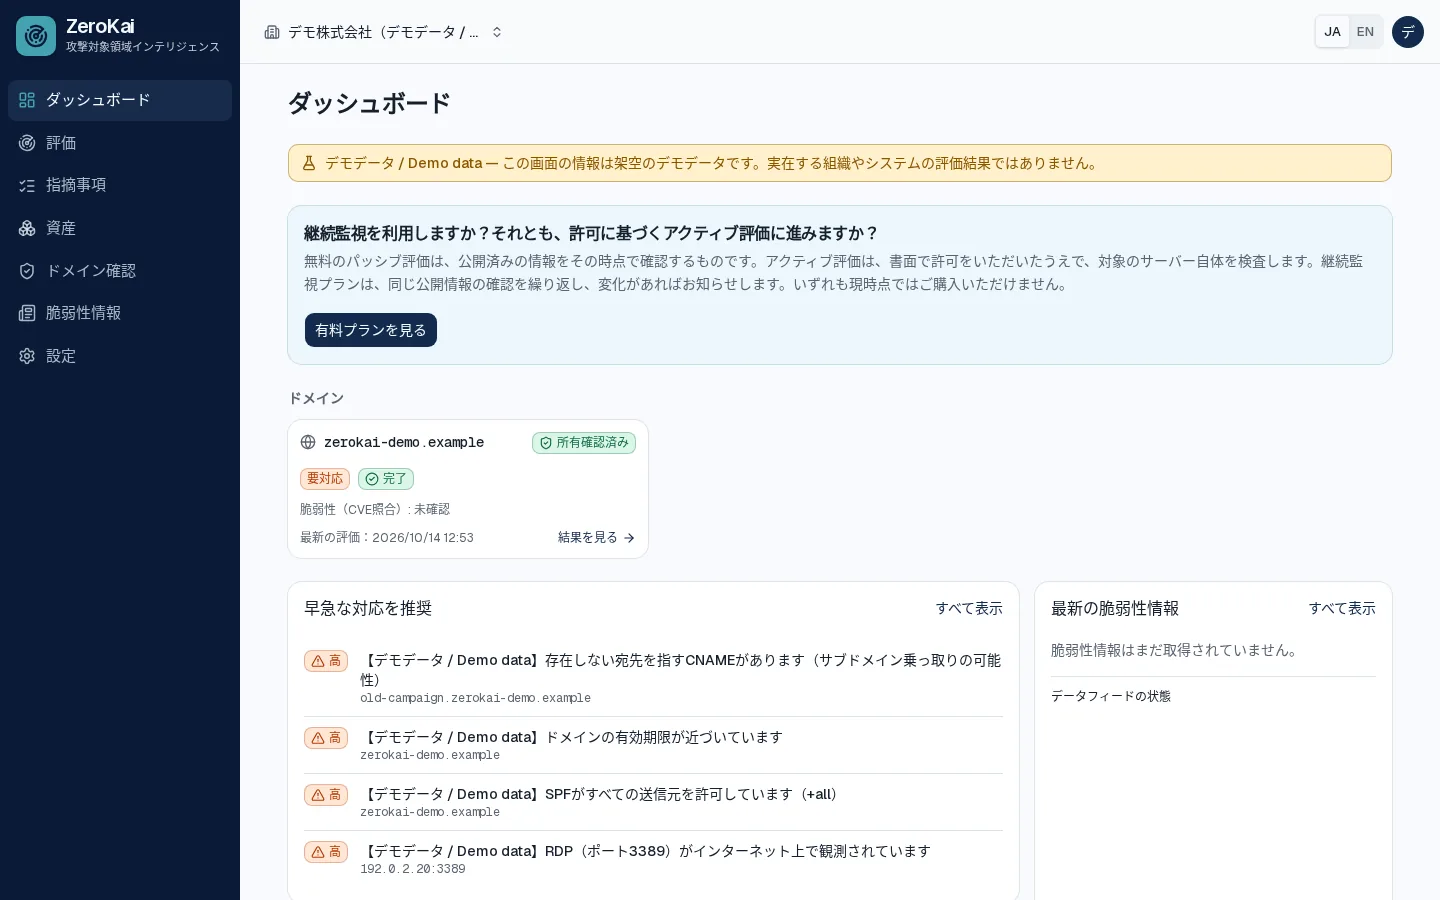
ログインすると最初に表示される画面です。
- ドメイン:評価したドメインごとに、評価帯、評価の状態、所有確認の有無、最新の評価日時を表示します。
- 早急な対応を推奨:優先して対処すべき指摘です。まずここから確認してください。
- 主な指摘事項:重要度の高い順に、主な指摘を表示します。
- 最新の脆弱性情報:公開されている脆弱性情報の新着です。
指摘は、所有を確認したドメインのものだけを表示します。
評価結果(レポート)の画面はどう読めばよいですか?
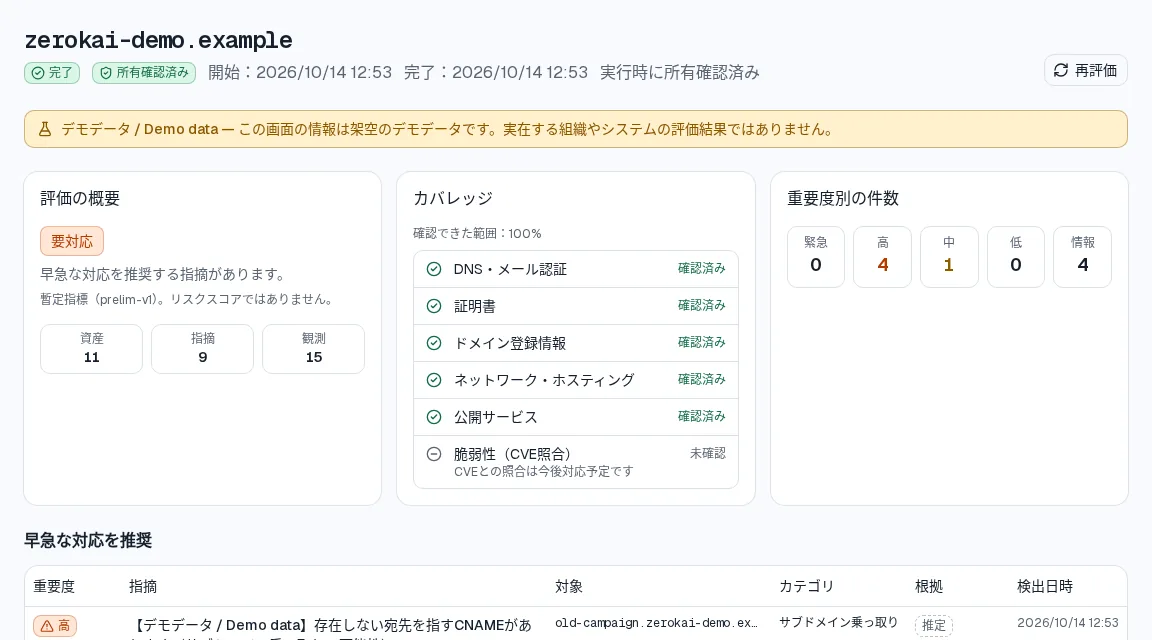
「評価」メニューから各評価を開くと、その回の結果をまとめて確認できます。上から順に、次の内容が並びます。
- 評価の概要:全体の傾向を示す評価帯と、資産・指摘・観測の件数です。評価帯は暫定的な目安で、リスクスコアではありません。
- カバレッジ:確認できた範囲です。「確認済み」「一部のみ」「未確認」で示します。
- 重要度別の件数:緊急・高・中・低・情報の件数です。
- 早急な対応を推奨・指摘事項:指摘の一覧です。行を選ぶと詳細が開きます。
- 検出された資産・データソースと出典:見つかった資産と、情報の取得元です。
現時点では、PDFなどでの書き出しには対応していません。PDFレポートは今後の提供を予定しています。
「要対応」「要注意」などの評価帯は、何を意味しますか?
その回の指摘をもとにした、全体の目安です。
- 要対応:早急な対応を推奨する指摘があります。
- 要注意:対応を検討すべき指摘があります。
- おおむね良好:軽微な指摘のみです。
- 大きな問題は見つかりませんでした:確認できた範囲の結果です。未確認の項目は含みません。
- データ不足:DNSの情報を取得できなかったため、評価できません。
評価帯は暫定的な指標で、リスクスコアではありません。点数による評価は今後の提供を予定しています。
重要度(緊急・高・中・低・情報)は、どう考えればよいですか?
対応の優先順位の目安です。一般的には、次のように考えてください。
- 緊急・高:悪用されると被害につながりやすい指摘です。できるだけ早く、担当者や委託先に確認を依頼してください。
- 中:計画的に対応を検討してください。
- 低・情報:すぐに危険というわけではない参考情報です。設定を見直す機会に確認してください。
重要度とは別に、優先して対処すべき指摘には「早急な対応を推奨」の印が付きます。「指摘事項」画面では、重要度・カテゴリ・ドメインで絞り込んだり、「早急な対応のみ」を表示したりできます。
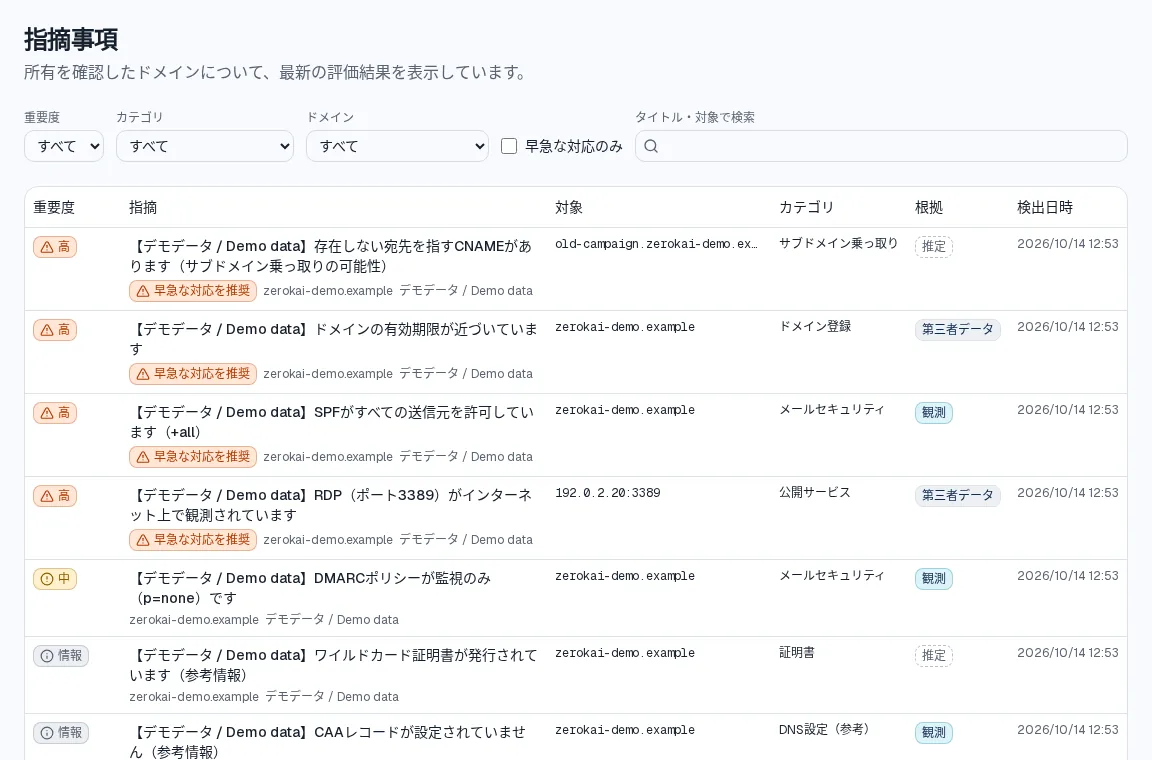
「未確認」と表示されるのはなぜですか?問題がないという意味ですか?
問題がないという意味ではありません。「未確認」は、その項目を確認できなかったことを示します。主な理由は次のとおりです。
- データソースが一時的に応答しなかった。
- 所有確認が必要な項目(公開サービスなど)で、まだ所有を確認していない。
- 製品がまだ対応していない確認である。たとえば、既知の脆弱性(CVE)と貴社の資産との照合は今後対応予定のため、現在は常に「未確認」です。
ZeroKaiは、確認できなかった項目を「安全」とは見なしません。理由は各項目の横に表示されます。
「観測」「第三者データ」「推定」や「確度」は、何が違うのですか?
各指摘の「根拠」の種類です。
- 観測:公開DNSなどで、今回直接確認した事実です。
- 第三者データ:Shodanやドメイン登録情報など、第三者が過去に観測したデータです。現在の状態と異なる場合があります。
- 推定:観測結果から推定した内容です。
「確度」(高・中・低)は、その資産が本当に貴社のものかどうかの確からしさです。たとえば、外部のクラウドサービスを指しているホストは確度が低くなることがあります。
指摘事項を見つけたら、何をすればよいですか?
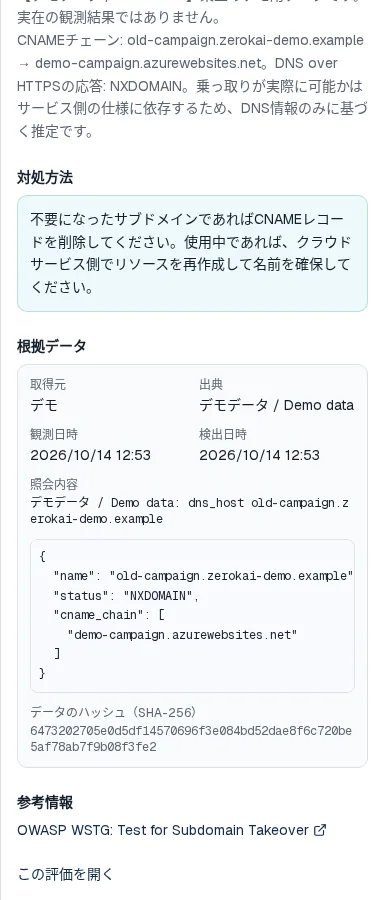
一覧で指摘を選ぶと、詳細が開きます。詳細には、何が問題かを説明する「概要」、専門家向けの「技術的な詳細」、具体的な「対処方法」、根拠となったデータとその取得元・観測日時が記載されています。
おすすめの進め方は次のとおりです。
- 「早急な対応を推奨」と重要度の高いものから確認します。
- 対象のホスト名やサーバーが、今も使っている自社のものかを確認します。使っていないものは、削除で解決することがよくあります。
- 「対処方法」を、Webサイトやメール、DNSの担当者・委託先に伝えます。
- 修正が終わったら「再評価」を押して、指摘が消えたことを確かめます。
現時点では、指摘を「対応済み」などとして管理する機能はありません。評価のたびに最新の結果が作られるため、再評価で修正を確認してください。対応状況の管理は今後の提供を予定しています。
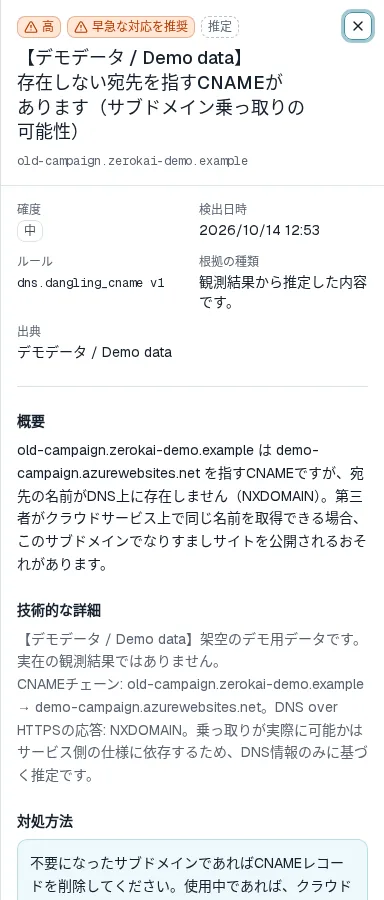
IT担当者や委託先(ベンダー)には、どう伝えればよいですか?
指摘の詳細にある「対処方法」と「根拠データ」をそのまま伝えるのが確実です。次のような内容を添えると、話がスムーズに進みます。
- 対象(ホスト名・ドメイン・IPアドレス)と指摘のタイトル
- 根拠の取得元と観測日時
- 「外部から見える公開情報を確認するサービスで見つかったため、事実確認と対応の要否を相談したい」という依頼の趣旨
社内の担当者には、組織に招待して結果を直接見てもらうこともできます。閲覧だけを許可する「閲覧者」のロールで招待できます。現時点ではレポートの書き出しに対応していないため、社外の委託先には画面の内容を共有してください。
「資産」画面には何が表示されますか?
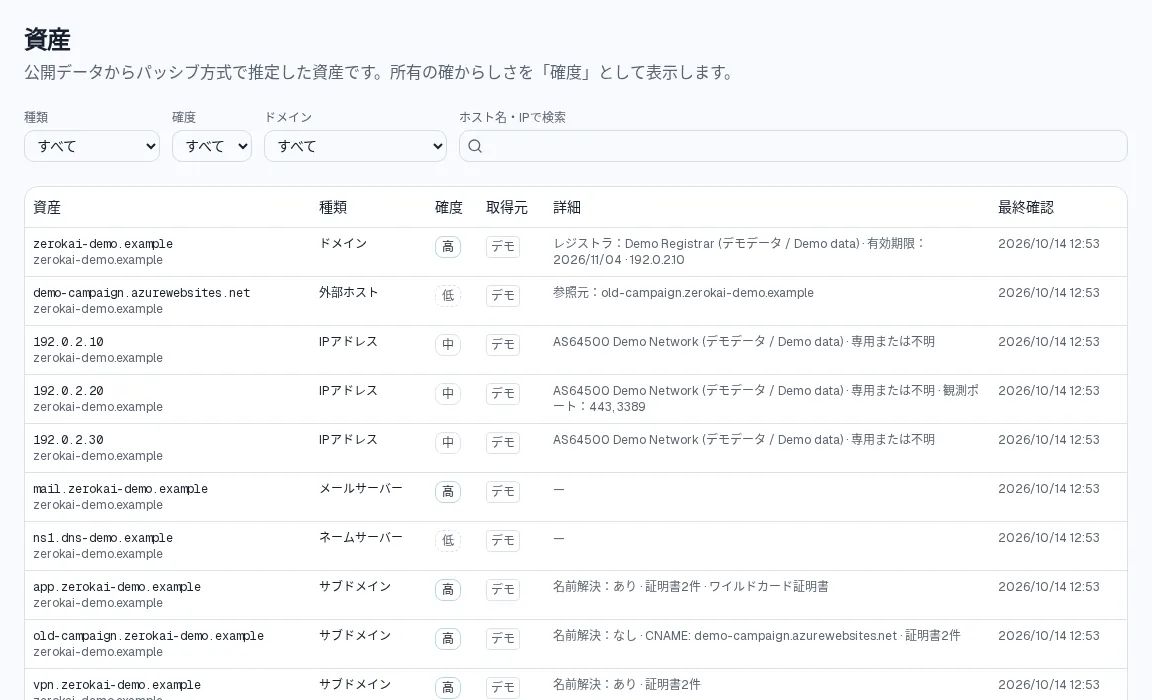
公開情報から見つかった、貴社のドメインに関係する資産の一覧です。ドメイン、サブドメイン、IPアドレス、メールサーバー、ネームサーバー、外部ホストなどが含まれます。各資産には、種類、確度、取得元、名前解決の結果などの詳細、最終確認日時が表示されます。
サブドメインは、主に証明書の透明性ログから見つけます。公開の証明書に一度も記録されていない名前は見つかりません。また、無料プランでは1回の評価で扱うホスト名は50件までです。
結果はどのくらいの頻度で更新されますか?
評価は、「評価を開始」または「再評価」を押したときにだけ実行されます。自動で定期的に評価する機能や、変化を通知する機能は、継続監視プランとして準備中です。
公開情報の取得結果は約24時間キャッシュするため、短い間隔で再評価すると、同じ情報が使われることがあります。また、Shodanの公開サービス情報は、数週間前の観測である場合があります。
無料プランでできること、制限を教えてください。
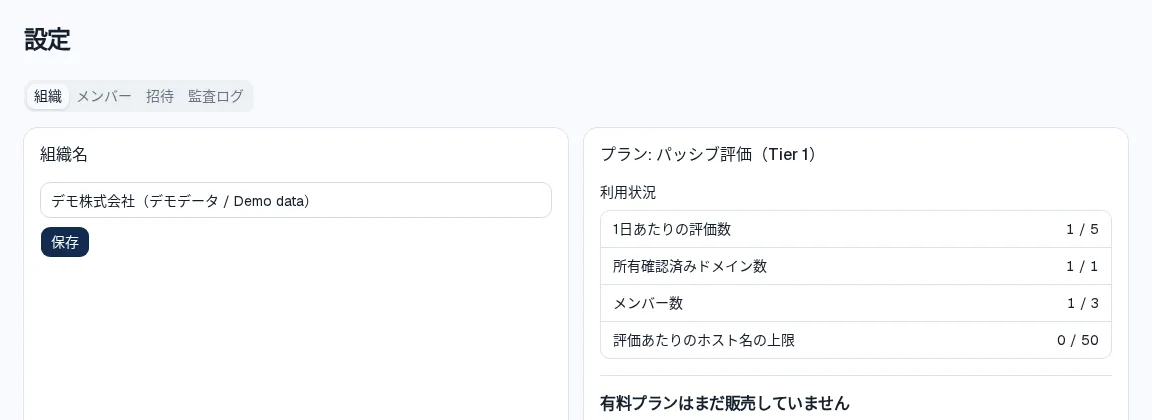
無料のパッシブ評価(Tier 1)の上限は次のとおりです。現在の利用状況は「設定」画面で確認できます。
- 所有を確認できるドメイン:1件
- 評価の実行:1日5回まで
- 1回の評価で扱うホスト名:50件まで
- 組織のメンバー:3人まで
クレジットカードの登録は不要で、自動で有料に切り替わることはありません。ドメインの追加(1件あたり¥9,800、税抜)は準備中です。
同僚を招待できますか?権限の違いは?
「設定」の「招待」から、メールアドレスを指定して招待できます。招待は7日間有効です。ロールは次の3つです。
- オーナー:すべての操作に加え、メンバーの管理、組織の設定、監査ログの閲覧ができます。
- アナリスト:評価の開始・キャンセルと、ドメインの所有確認ができます。
- 閲覧者:結果の閲覧だけができます。
「脆弱性情報」のページは何ですか?
CISAのKEV(悪用が確認された脆弱性の一覧)、JVN iPedia、NVDといった公開の脆弱性情報を閲覧できるページです。CVE番号で検索することもできます。
現時点では、これらの情報と貴社の資産との照合は行っていません。照合は今後対応予定です。
英語で利用できますか?
画面の表示は日本語と英語を切り替えられます。ただし現時点では、指摘の本文(概要・対処方法など)とアカウントのメールは日本語のみです。英語への対応は今後予定しています。
有料プラン
アクティブ評価と継続監視の内容、料金、契約についてまとめました。有料プランは現在準備中です。
有料プランは今すぐ申し込めますか?
まだお申し込みいただけません。アクティブ評価(Tier 2)と継続監視プランは、現在準備中です。お問い合わせフォームから先行案内にご登録いただくと、提供開始時にお知らせします。
料金ページに記載の内容と価格は予定であり、提供開始までに変更になる場合があります。
パッシブ評価とアクティブ評価は、何が違いますか?
パッシブ評価(Tier 1、無料)は、公開されている情報を読むだけで、対象のサーバーには通信しません。
アクティブ評価(Tier 2)は、所有者の書面による許可を得たうえで、合意した範囲と時間帯に、対象のサーバーへ実際に通信して検査します。公開されているポートやサービスを能動的に確認し、既知の脆弱性を安全な方法で検証するため、パッシブ評価ではわからないことまで確認できます。
アクティブ評価(Tier 2)には何が含まれますか?
予定している内容は次のとおりです。
- 書面による検査許可と、検査範囲の合意
- ポート・サービスの能動的な確認
- 既知の脆弱性の安全な検証
- 報告書と、修正後の再検査1回
料金は30ホストまで¥150,000(税抜)、31ホスト目以降は1ホストあたり¥3,000(税抜)の予定です。検査は、影響を抑えた設定で、合意した時間帯にだけ実施する予定です。
継続監視プランは、それぞれ何が違いますか?
継続監視は、パッシブ評価を定期的に繰り返し、変化があればお知らせするサブスクリプションです(準備中)。予定している主な違いは次のとおりです。価格はすべて税抜です。
- スタンダード(月額¥29,800):ルートドメイン5件、監視ホスト300件、毎週の再評価、メール通知、ユーザー3人、メールサポート(営業日)。アクティブ評価は別途。
- グロース(月額¥79,800):ルートドメイン25件、監視ホスト3,000件、毎日の再評価、メール・Slack・Webhook通知、ユーザー15人、監査ログ、優先サポート。アクティブ評価が年1回含まれます。
- エンタープライズ / MSSP(個別見積り):ルートドメインとユーザーは無制限、毎日の再評価、API連携、複数組織の管理、SSO・監査ログ、専任窓口と報告会。アクティブ評価が年4回含まれます。
表示価格に消費税は含まれますか?
含まれません。表示価格はすべて税抜で、請求時に消費税を加算します。たとえばスタンダードの月額¥29,800の場合、消費税10%を加えた請求額は¥32,780です。
支払い方法や請求書について教えてください。
請求書払い(銀行振込)を予定しています。継続監視は月契約と年間契約から選べる予定で、年間契約は月額換算で約17%お得になります(スタンダードは月額¥24,800、グロースは月額¥66,500相当)。
請求書の書式などの詳細は、提供開始時にご案内します。
契約期間や解約はどうなりますか?
単発の評価(アクティブ評価)は1回ごとのお申し込みで、契約期間の縛りはありません。継続監視の契約期間と解約の条件は、提供開始時に明示します。
利用規約のとおり、料金が発生する前に、金額、対象、支払時期をお示しします。すでに発生した料金は、法令で求められる場合を除き返金いたしません。
無料プランから、知らないうちに有料になることはありますか?
ありません。無料プランではクレジットカードを登録しないため、自動で課金されることはありません。有料プランは、お申し込みいただいた場合にだけ始まります。
MSSPや販売パートナーとして利用できますか?
エンタープライズ / MSSPプランで、複数組織の一元管理と、顧客へのサービス提供を予定しています。条件は個別にご相談ください。お問い合わせフォームで「提携、取材、研究」をお選びください。
セキュリティとプライバシー
評価結果を誰が見られるか、どのデータをどれだけ保管するかをまとめました。
評価結果は誰が見られますか?
結果は、評価を行った組織のメンバーだけが閲覧できます。データベースでは組織ごとにアクセスを分離しており、他の組織から見えることはありません。
資産一覧と指摘の詳細は、その組織がドメインの所有を確認した場合にだけ表示されます。
どのような情報を保存しますか?
アカウントの情報(表示名、メールアドレス、パスワードのハッシュ、組織名、ロールなど)と、評価の情報(評価したドメイン名、所有確認の記録、公開情報から作成した結果)を保存します。パスワードそのものは保存しません。
評価結果は組織が保管している間保存し、公開情報のキャッシュは約24時間で削除します。詳しくはプライバシーポリシーをご覧ください。
評価するドメイン名は、外部に送られますか?
評価のために、公開情報の提供元(公開DNS、証明書の透明性ログ、ドメインレジストリ、RIPEstat、Shodanなど)へ、ドメイン名と必要に応じてIPアドレスを送ります。パスワードやお問い合わせの本文は送りません。
アクセス解析(Google Analytics)には、評価するドメイン名、氏名、メールアドレスは送りません。個人情報を販売することもありません。
アカウントの安全対策を教えてください。
パスワードは一方向のハッシュでのみ保存し、ログインのセッションもハッシュ化して管理しています。組織の重要な操作は監査ログに記録され、ハッシュチェーンによって改ざんを検知できます。監査ログはオーナーが「設定」から確認できます。
多要素認証(MFA)とシングルサインオン(SSO)には、まだ対応していません。MFAは今後対応予定です。
退会やデータの削除はできますか?
お問い合わせフォームで「プライバシーに関する請求」を選んでご連絡ください。ご本人であることを確認したうえで、アカウントやデータの削除に対応します。